RGPD y asistentes de IA en clínicas: lo que debes saber
La inteligencia artificial está entrando de lleno en la gestión diaria de las clínicas. Ya no se utiliza únicamente para tareas experimentales o análisis complejos: hoy puede responder consultas, gestionar citas, enviar recordatorios, organizar conversaciones o ayudar al equipo de recepción a atender a los pacientes.
Pero cuando una clínica utiliza un asistente de IA para comunicarse con sus pacientes aparece inevitablemente una pregunta: ¿qué ocurre con la protección de datos?
La respuesta no consiste simplemente en decir que una herramienta «cumple el RGPD». En el sector sanitario se manejan datos personales y, en determinados casos, datos relativos a la salud, que reciben una protección especialmente elevada dentro de la normativa europea. Por eso, antes de incorporar un asistente de inteligencia artificial a la recepción de una clínica conviene entender qué información puede tratar, qué responsabilidades tiene cada parte y qué medidas deben existir para proteger al paciente.
El RGPD también se aplica a un asistente de IA
El Reglamento General de Protección de Datos, conocido como RGPD, no distingue entre una conversación atendida por una recepcionista y una conversación gestionada mediante software. Si durante una interacción se recopila información que permite identificar directa o indirectamente a una persona, estamos ante datos personales.
Nombre, número de teléfono, correo electrónico, citas reservadas o historial de comunicaciones pueden entrar dentro de esta categoría. En una clínica existe además una particularidad importante: una conversación aparentemente administrativa puede terminar revelando información sobre la salud.
Un paciente podría escribir, por ejemplo, que necesita una cita porque tiene dolor en una muela, porque acaba de sufrir una lesión o porque quiere consultar la evolución de un tratamiento dermatológico. El RGPD define los datos relativos a la salud de forma amplia y los incluye dentro de las denominadas categorías especiales de datos personales, reguladas en su artículo 9.
Por tanto, una clínica no debería tratar WhatsApp simplemente como una bandeja de entrada comercial. Dependiendo de cómo se utilice, puede convertirse en un canal por el que circula información especialmente sensible.
Responsable y encargado del tratamiento: dos papeles distintos
Una de las ideas más importantes del RGPD es distinguir quién decide para qué se utilizan los datos y quién simplemente los procesa siguiendo instrucciones.
Habitualmente, la clínica determina por qué necesita los datos del paciente: gestionar una cita, prestar un servicio sanitario, mantener la relación asistencial, enviar determinada comunicación o realizar otra gestión relacionada con su actividad.
Cuando un proveedor tecnológico procesa información por cuenta de la clínica para prestar un servicio, puede asumir el papel de encargado del tratamiento respecto a esos tratamientos. El artículo 28 del RGPD establece que, cuando un responsable utiliza un encargado, debe elegir proveedores que ofrezcan garantías suficientes para aplicar medidas técnicas y organizativas apropiadas. La relación debe quedar además regulada contractualmente cuando corresponda.
Por eso, al evaluar un asistente de IA para una clínica no basta con preguntarse qué funciones tiene. También conviene saber cómo se regula el tratamiento de los datos, qué proveedores participan en la infraestructura, qué medidas de seguridad existen y bajo qué condiciones se procesa la información.
Usar IA no elimina la necesidad de tener una base jurídica
Existe otro error frecuente: pensar que, como el paciente ha iniciado voluntariamente una conversación por WhatsApp, cualquier tratamiento posterior queda automáticamente autorizado.
No funciona así. El tratamiento de datos personales debe apoyarse en una base jurídica válida del artículo 6 del RGPD y, cuando intervienen categorías especiales como los datos relativos a la salud, debe cumplirse además alguna de las condiciones previstas en el artículo 9.
El consentimiento explícito puede ser una de ellas, pero no es la única posibilidad. Dependiendo del tratamiento y de la relación sanitaria pueden existir otras bases previstas por la legislación europea o nacional, por ejemplo las relacionadas con la prestación de asistencia sanitaria.
Esto significa que cada clínica debe analizar qué información utiliza y con qué finalidad. No es lo mismo conservar un número de teléfono para gestionar una cita que almacenar un historial clínico completo o utilizar los datos de pacientes para realizar una campaña comercial. La tecnología puede ser la misma, pero la finalidad del tratamiento cambia.
Minimización: no pedir información porque sí
Uno de los principios más útiles del RGPD para diseñar asistentes de IA es el de minimización de datos. La idea es sencilla: recoger únicamente la información necesaria para la finalidad que se está realizando.
Si Wazzy necesita saber qué servicio quiere reservar un paciente para consultar disponibilidad, no debería convertir automáticamente esa conversación en un interrogatorio médico. Y si el paciente plantea una cuestión que requiere intervención profesional, la opción adecuada puede ser derivar la conversación al equipo en lugar de continuar recopilando datos innecesarios.
Aplicar este principio tiene dos beneficios. El primero es jurídico: reduce el volumen de información personal tratada. El segundo es operativo: mejora la experiencia del paciente. Un asistente funciona mejor cuando pregunta solo aquello que necesita para resolver cada gestión.
La seguridad debe adaptarse al riesgo
El RGPD no prescribe una única arquitectura tecnológica válida para todas las empresas. Su artículo 32 exige aplicar medidas técnicas y organizativas adecuadas teniendo en cuenta factores como el estado de la técnica, la naturaleza de los datos y el nivel de riesgo.
Entre las medidas que contempla se encuentran el cifrado cuando resulta apropiado, la capacidad de garantizar la confidencialidad, integridad, disponibilidad y resiliencia de los sistemas, la recuperación de información después de una incidencia y la evaluación periódica de las medidas de seguridad.
En una clínica estas medidas adquieren especial importancia porque una cuenta puede contener conversaciones, teléfonos, citas y, dependiendo del sistema utilizado, información clínica. La seguridad no debería limitarse por tanto a poner una contraseña al programa. También debe existir control sobre quién accede a cada información, trazabilidad de las acciones, protección de las comunicaciones, copias de seguridad y mecanismos que permitan recuperar el servicio en caso de incidencia.
Controlar quién puede ver cada dato
Un error habitual en herramientas de gestión consiste en conceder a todos los miembros de la organización acceso a toda la información. En una clínica esto no siempre tiene sentido.
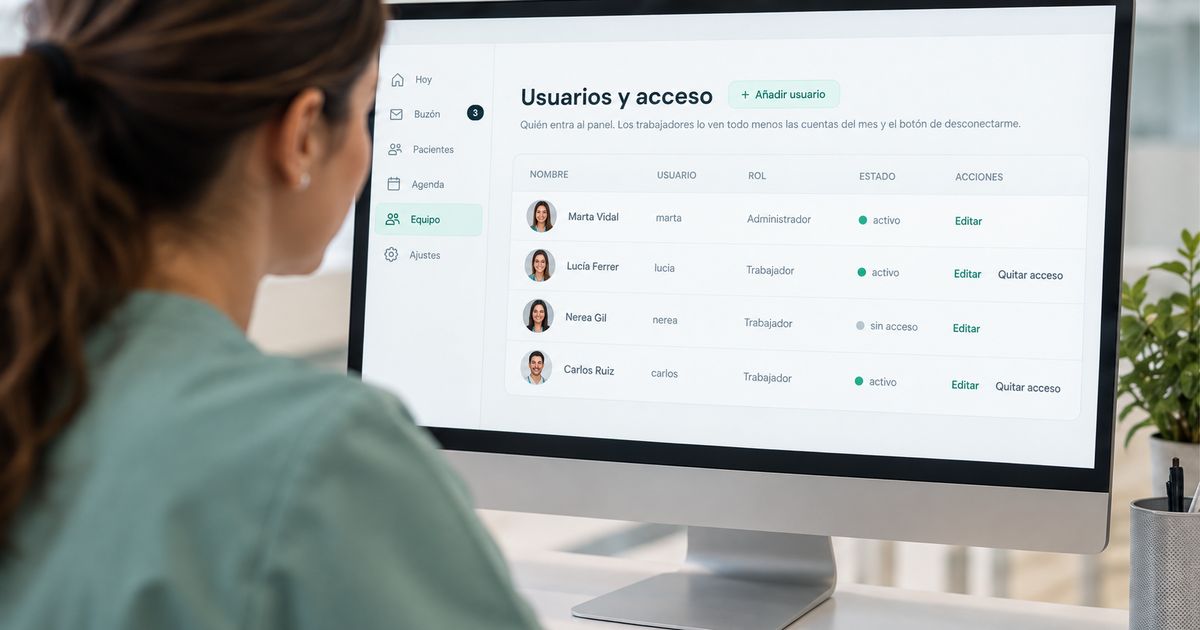
Una persona de recepción puede necesitar consultar el teléfono de un paciente, su cita o una conversación sobre un cambio de horario. Eso no significa necesariamente que deba acceder a su historial clínico. La aplicación de permisos permite trasladar al entorno digital una regla básica de seguridad: cada persona debe poder utilizar la información que necesita para realizar su trabajo, evitando accesos innecesarios.
Wazzy utiliza permisos jerárquicos y permite limitar el acceso a información especialmente sensible. El Panel de recepción está orientado a la gestión de conversaciones, pacientes, citas, agenda y profesionales, mientras que el CRM médico amplía ese entorno con información clínica y permite restringir su acceso a determinados usuarios autorizados.
La trazabilidad también protege a la clínica
Cuando varias personas trabajan sobre la misma información es importante saber quién ha hecho qué. No únicamente por motivos de seguridad. También facilita detectar errores, resolver incidencias y reconstruir el contexto cuando cambia el turno de recepción.
En Wazzy, las intervenciones realizadas desde el Buzón quedan asociadas al miembro del equipo que atendió la conversación, y la plataforma mantiene trazabilidad sobre las acciones realizadas por los usuarios. Esta trazabilidad ayuda a evitar una situación muy habitual en los sistemas tradicionales: descubrir que una cita ha sido cambiada, una conversación ha sido atendida o un dato ha sido modificado sin saber quién realizó la acción.
¿Es necesario realizar una evaluación de impacto?
No todas las clínicas ni todos los usos de inteligencia artificial requieren automáticamente una Evaluación de Impacto relativa a la Protección de Datos, conocida como EIPD o DPIA.
El artículo 35 del RGPD establece esta obligación cuando un tratamiento puede entrañar un alto riesgo para los derechos y libertades de las personas. El análisis depende, entre otros elementos, del volumen de datos, de la naturaleza del tratamiento, del uso de nuevas tecnologías y de si se procesan a gran escala categorías especiales de información.
Por eso, una clínica debe evaluar su situación concreta y no asumir que instalar una herramienta de IA genera automáticamente la misma obligación para cualquier organización.
RGPD e inteligencia artificial no son normativas alternativas
La llegada del Reglamento de Inteligencia Artificial de la Unión Europea tampoco sustituye al RGPD. Ambas normas pueden aplicarse simultáneamente.
El RGPD se ocupa del tratamiento de datos personales. El Reglamento de IA establece obligaciones relacionadas con los sistemas de inteligencia artificial, incluyendo requisitos de transparencia en determinados escenarios. Un asistente conversacional puede, por tanto, necesitar cumplir requisitos derivados de ambas normativas.
Este punto será cada vez más importante para las clínicas: utilizar inteligencia artificial correctamente no consiste únicamente en elegir un buen modelo, sino en integrarlo dentro de una infraestructura y unos procesos pensados para proteger al paciente.
Cómo aborda Wazzy la protección de datos
Wazzy ha sido diseñado específicamente para trabajar con clínicas y utiliza la infraestructura oficial de WhatsApp Business. Los datos gestionados directamente por Wazzy se alojan en servidores dentro de la Unión Europea.
La plataforma incorpora controles de acceso, trazabilidad, copias de seguridad y monitorización, y cifra determinados datos especialmente sensibles de la plataforma. Además, Wazzy no utiliza los datos de los pacientes para entrenar modelos públicos de inteligencia artificial.
Pero hay una diferencia importante entre disponer de tecnología diseñada para facilitar un tratamiento seguro y afirmar que instalar una herramienta convierte automáticamente a una clínica en conforme con el RGPD.
La protección de datos es una responsabilidad compartida entre tecnología, organización y procedimientos. La clínica sigue teniendo que determinar qué información recoge, con qué finalidad la utiliza, durante cuánto tiempo la conserva y quién puede acceder a ella.
La pregunta correcta no es solo «¿cumple el RGPD?»
Cuando una clínica estudia incorporar inteligencia artificial, la pregunta debería ser más amplia.
¿Dónde se almacenan los datos? ¿Quién puede acceder a ellos? ¿Quedan registradas las acciones? ¿Existe un contrato de encargado del tratamiento cuando corresponde? ¿Se recopila únicamente la información necesaria? ¿Qué ocurre cuando una conversación necesita intervención humana? ¿Se informa adecuadamente al paciente?
Todas esas cuestiones forman parte de una implantación responsable.
La inteligencia artificial puede reducir de forma enorme la carga administrativa de una clínica. Puede atender consultas, consultar disponibilidad, gestionar citas y ayudar a que recepción dedique más tiempo a las personas que tiene delante. Pero esa automatización debe construirse sobre una base sólida.
En salud, la protección de datos no es una funcionalidad adicional. Es parte del producto.
Fuentes y referencias
- Reglamento (UE) 2016/679 (RGPD), especialmente artículos 5, 6, 9, 28, 32 y 35.
- Comisión Europea: protección de datos y bases jurídicas para el tratamiento (en inglés).
- Wazzy: información pública sobre seguridad, Panel de recepción y protección de datos.