Cómo protege Wazzy los datos de tus pacientes en WhatsApp
WhatsApp se ha convertido en uno de los principales canales de comunicación entre pacientes y clínicas. Se utiliza para pedir citas, cambiarlas, consultar horarios, preguntar por tratamientos o confirmar una reserva.
Eso hace que resulte enormemente cómodo. Pero también significa que a través del canal pueden circular datos personales e incluso, cuando el paciente explica un problema o tratamiento, información relacionada con su salud.
Cuando una clínica automatiza parte de estas conversaciones mediante inteligencia artificial, la pregunta es lógica: ¿cómo se protege esa información?
En Wazzy, la seguridad no depende de una única medida. Intervienen varias capas: la infraestructura oficial de WhatsApp Business, el cifrado de las comunicaciones con la plataforma, la protección de determinados datos almacenados, los controles de acceso, la trazabilidad y las copias de seguridad.
El primer paso: utilizar la infraestructura oficial de WhatsApp
No todas las automatizaciones que existen para WhatsApp funcionan de la misma forma. Algunas herramientas utilizan métodos no oficiales basados en automatizar WhatsApp Web o imitar el comportamiento de un dispositivo.
Wazzy trabaja sobre la WhatsApp Business Platform oficial y opera como Meta Tech Provider. Esto es importante porque permite construir la solución sobre los mecanismos que Meta proporciona específicamente para que empresas y proveedores tecnológicos integren WhatsApp con sus sistemas.
Además de mejorar la estabilidad de la integración, evita depender de técnicas diseñadas para simular una sesión normal de WhatsApp.
Qué ocurre cuando un paciente envía un mensaje
Desde el punto de vista del paciente, la experiencia sigue siendo sencilla. Abre WhatsApp, escribe al número de la clínica y mantiene una conversación.
Por detrás, la infraestructura empresarial permite que el mensaje llegue a los sistemas que la clínica ha autorizado para gestionarlo.
WhatsApp explica que sus comunicaciones utilizan mecanismos criptográficos para proteger los mensajes durante su transmisión. En los entornos empresariales, una vez que el mensaje llega a la empresa puede ser gestionado por sus empleados o por proveedores tecnológicos autorizados, de acuerdo con las prácticas de privacidad y seguridad correspondientes.
Esta última parte es especialmente importante. Que WhatsApp proteja la transmisión no elimina la responsabilidad de la clínica ni del proveedor que procesa posteriormente el mensaje. La seguridad debe continuar después de que la conversación haya llegado a los sistemas de gestión.
Wazzy protege las comunicaciones con HTTPS/TLS
Cuando la información circula entre los servicios públicos de Wazzy, las comunicaciones se realizan mediante HTTPS/TLS.
Este mecanismo protege los datos durante la transmisión y dificulta que terceros puedan interceptarlos o modificarlos mientras viajan por redes públicas. En seguridad informática se suele hablar de cifrado en tránsito precisamente para describir esta capa.
No protege únicamente el contenido de una conversación. También interviene cuando el navegador de un usuario se comunica con el Panel de recepción y en otros intercambios realizados mediante conexiones públicas seguras.
Qué ocurre cuando la información se almacena
El segundo momento importante aparece cuando los datos dejan de estar viajando y deben conservarse.
Wazzy utiliza AES-256-GCM para cifrar información especialmente sensible, incluyendo el contenido de los mensajes almacenados, determinados registros internos sensibles y determinadas credenciales y secretos utilizados por integraciones, como tokens de WhatsApp y Google Calendar.
Esto añade una capa adicional de protección sobre campos concretos especialmente sensibles.
Aquí conviene hacer una precisión importante. Decir que una plataforma cifra determinados datos sensibles en reposo no es necesariamente lo mismo que afirmar que absolutamente toda su base de datos o el disco completo están cifrados campo por campo con ese mismo mecanismo.
La precisión técnica importa especialmente en seguridad. En Wazzy se protege mediante cifrado específico aquella información definida para ello dentro de la arquitectura, mientras otras capas de la infraestructura se protegen mediante aislamiento, controles de red y control de acceso.
Datos alojados en la Unión Europea
La ubicación de la infraestructura también forma parte de la estrategia de protección de datos. Los datos gestionados directamente por Wazzy se alojan en servidores dentro de la Unión Europea.
Esto simplifica una parte importante de la arquitectura desde el punto de vista del tratamiento europeo de datos. No significa, por sí solo, que cualquier tratamiento quede automáticamente legitimado. El RGPD sigue exigiendo que la clínica determine finalidades, bases jurídicas, políticas de conservación y demás obligaciones aplicables.
Pero la ubicación de los sistemas es una cuestión que una clínica debería conocer antes de contratar cualquier proveedor.
Control de quién puede acceder
No todos los riesgos de seguridad vienen de un atacante externo. Una parte importante de la protección de datos consiste en limitar el acceso interno.
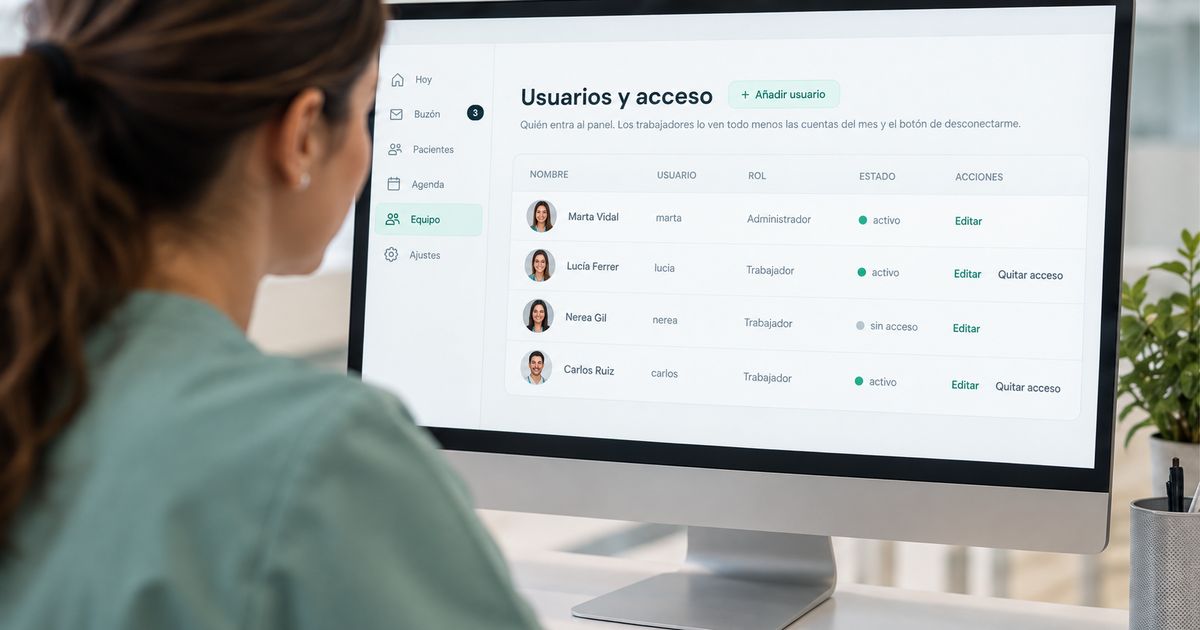
Wazzy permite utilizar permisos jerárquicos para decidir qué personas del equipo pueden acceder a determinada información y funciones. Esto es especialmente relevante cuando una clínica utiliza el CRM médico.
Recepción puede necesitar consultar las citas y conversaciones de un paciente sin necesitar acceso a todo su historial clínico. La clínica puede restringir este tipo de información a determinados perfiles autorizados.
De esta forma, la tecnología puede aplicar el principio de mínimo privilegio: cada persona dispone de los accesos que necesita para hacer su trabajo.
Trazabilidad de las acciones
Tan importante como controlar quién puede entrar es poder saber qué ocurre dentro.
Wazzy mantiene trazabilidad de las acciones de los usuarios. Cuando una conversación es atendida desde el Buzón, queda identificado el miembro del equipo que intervino. Del mismo modo, las acciones realizadas dentro de la plataforma pueden vincularse al usuario correspondiente.
La trazabilidad tiene varias funciones. Permite investigar incidencias, reconstruir qué ocurrió con una determinada gestión y mantener continuidad entre diferentes turnos de recepción.
También actúa como una medida adicional de seguridad porque evita que las acciones relevantes queden completamente anónimas.
Copias de seguridad y recuperación
La protección de los datos no consiste únicamente en impedir accesos no autorizados. También hay que protegerse frente a pérdidas.
Un fallo de hardware, un error humano o una incidencia técnica pueden afectar a la disponibilidad de un sistema aunque nadie haya intentado robar información. Por eso las copias de seguridad forman parte de una estrategia de seguridad.
Wazzy realiza backups automatizados y protege esas copias mediante cifrado. La infraestructura está orientada a poder recuperar información ante incidencias.
Esta capacidad está alineada con uno de los principios incluidos en el artículo 32 del RGPD: disponer de mecanismos que permitan restaurar la disponibilidad y el acceso a los datos personales después de una incidencia física o técnica.
Monitorización y disponibilidad
Una plataforma utilizada para atender pacientes necesita estar disponible. Wazzy utiliza monitorización continua de la infraestructura y opera sobre servicios de alta disponibilidad.
La seguridad no se limita a impedir que alguien lea datos. También incluye que los sistemas permanezcan disponibles cuando se necesitan. Una clínica que depende de su agenda y de sus conversaciones de WhatsApp necesita poder acceder a ellas durante su jornada de trabajo.
Por eso la seguridad moderna suele analizar conjuntamente confidencialidad, integridad y disponibilidad.
Wazzy no utiliza los datos para entrenar modelos públicos
Otro temor frecuente aparece cuando interviene inteligencia artificial. Muchas personas asumen que cualquier conversación enviada a un sistema de IA pasa automáticamente a formar parte de los datos utilizados para entrenar futuros modelos.
No tiene por qué ser así.
Wazzy establece que los datos de pacientes procesados por su plataforma no se utilizan para entrenar modelos públicos de inteligencia artificial. Esta diferencia es importante en un contexto sanitario.
Utilizar inteligencia artificial para procesar una conversación concreta no debería confundirse automáticamente con reutilizar esa información como un conjunto de datos público de entrenamiento.
La clínica mantiene el control de su información
La información operativa generada en la plataforma pertenece a la clínica y debe poder gestionarse con criterios claros de acceso y conservación.
Este control resulta especialmente importante cuando el software empieza a convertirse en una pieza central de la recepción. Cambiar de proveedor o reorganizar la tecnología no debería significar perder el conocimiento operativo construido durante años.
Por eso, además de pensar en seguridad, una clínica debería valorar aspectos como exportación, portabilidad y procesos de baja del servicio.
Seguridad no significa riesgo cero
Ningún proveedor tecnológico serio debería prometer riesgo cero.
Ni una infraestructura oficial, ni un determinado algoritmo de cifrado ni disponer de servidores europeos elimina por completo todas las amenazas posibles. La seguridad consiste en reducir riesgos mediante múltiples capas y disponer de procedimientos para detectar y responder a incidencias.
El propio RGPD utiliza precisamente un enfoque basado en el riesgo al hablar de medidas técnicas y organizativas apropiadas.
Tecnología, procesos y personas
Una plataforma puede implementar buenas medidas de seguridad y aun así utilizarse mal.
Compartir contraseñas, mantener cuentas activas de antiguos empleados, conceder acceso completo a todo el equipo o enviar información sensible por canales no autorizados puede debilitar incluso una buena infraestructura.
Por eso la seguridad de los datos del paciente depende de tres elementos que deben funcionar juntos: la tecnología, los procedimientos de la clínica y las personas que utilizan el sistema.
Wazzy aporta la infraestructura tecnológica y los mecanismos para controlar accesos, proteger información y mantener trazabilidad. La clínica debe utilizarlos correctamente.
Proteger la conversación de principio a fin
Cuando un paciente escribe por WhatsApp, la protección de sus datos no debería terminar cuando el mensaje llega al servidor. Debe mantenerse durante todo su ciclo de vida.
Desde el transporte hasta el almacenamiento. Desde el acceso de recepción hasta el del equipo médico. Desde la actividad diaria hasta las copias de seguridad.
Esa visión por capas es la que permite utilizar WhatsApp y la inteligencia artificial en una clínica sin tratar la seguridad como una simple casilla que marcar.
Porque cuando detrás de cada conversación hay un paciente, proteger la información también forma parte de atenderlo bien.
Fuentes y referencias
- Reglamento (UE) 2016/679 (RGPD), especialmente artículo 32.
- Documentación de WhatsApp Business sobre seguridad y tratamiento de mensajes empresariales (en inglés).
- Wazzy: documentación pública sobre seguridad, cifrado, permisos y trazabilidad.