Roles y permisos: quién ve qué en el Panel de recepción
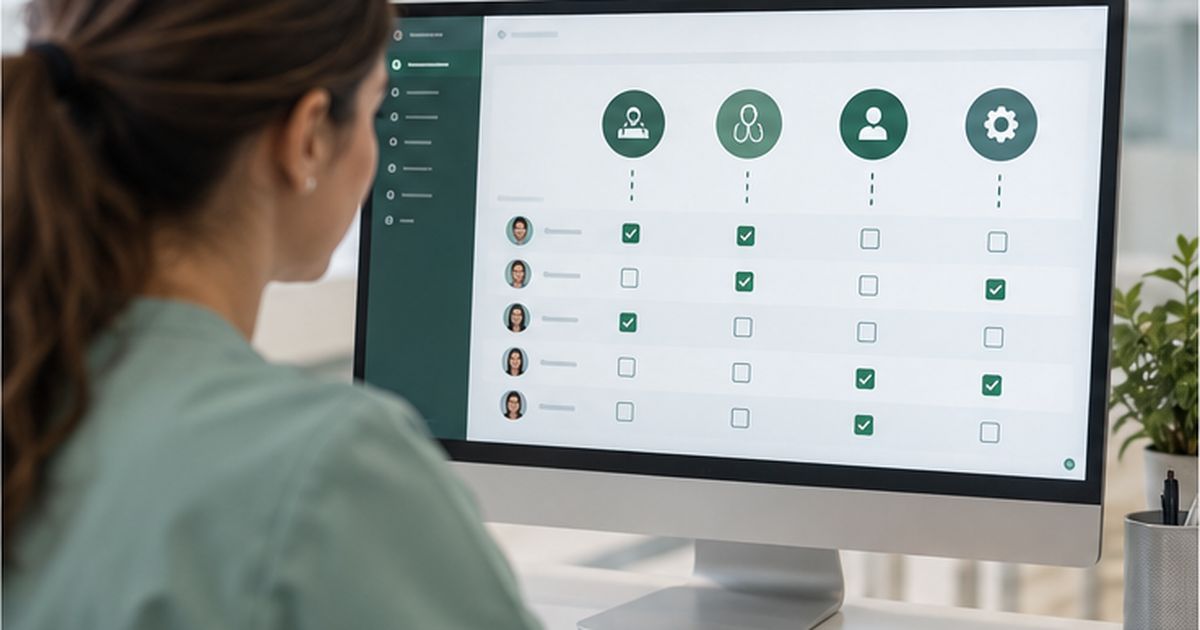
Digitalizar la recepción de una clínica tiene una consecuencia que a veces pasa desapercibida: cada vez más información deja de estar repartida entre llamadas, agendas de papel, teléfonos personales y conversaciones aisladas para concentrarse en un mismo entorno.
Eso tiene enormes ventajas. El equipo puede trabajar con más contexto, se reducen errores y resulta mucho más sencillo saber qué está ocurriendo en cada momento. Pero también aparece una nueva responsabilidad: no todas las personas de una clínica tienen por qué ver toda la información de todos los pacientes.
Aquí entran en juego los roles, los permisos y la trazabilidad. En Wazzy, el Panel de recepción está pensado para centralizar la actividad operativa de la clínica, mientras que el CRM médico amplía ese entorno cuando también es necesario gestionar información clínica. La clave está en poder decidir quién accede a qué.
El principio de mínimo acceso
Un buen sistema de permisos parte de una idea sencilla: cada usuario debería disponer del acceso necesario para realizar correctamente su trabajo, pero no de acceso adicional que no necesita.
No se trata de desconfiar del equipo. Se trata de reducir riesgos.
Pensemos en una clínica dental. La persona que trabaja en recepción puede necesitar consultar que un paciente tiene una cita el jueves a las 17:00, moverla, revisar la conversación en la que solicitó el cambio y comprobar su número de teléfono. Sin embargo, puede no necesitar consultar determinadas notas clínicas redactadas por el odontólogo.
El profesional sanitario, por el contrario, sí puede necesitar acceder al historial clínico y a determinados documentos asociados al tratamiento. Ambas personas trabajan con el mismo paciente, pero realizan funciones diferentes. Por eso sus accesos también pueden ser diferentes.
El Panel de recepción y el CRM médico no son lo mismo
Esta separación es importante dentro de Wazzy.
El Panel de recepción está orientado a la operativa diaria: conversaciones, pacientes, citas, agenda, profesionales y actividad de recepción. En la ficha operativa del paciente se encuentran, entre otros elementos, sus datos de contacto y el historial de citas.
Cuando la clínica necesita añadir información estrictamente clínica, Wazzy dispone de una ampliación específica: el CRM médico. En él pueden gestionarse elementos como historial clínico, notas de profesionales, documentos, imágenes, radiografías o consentimientos.
Esta separación tiene una consecuencia importante desde el punto de vista de seguridad: tener acceso al entorno operativo de recepción no implica necesariamente tener acceso a toda la información clínica.
Los permisos jerárquicos en Wazzy
Wazzy permite utilizar niveles de permisos jerárquicos para controlar a qué información y funciones puede acceder cada usuario. Esto permite adaptar el sistema a la estructura real de cada clínica en lugar de asumir que todas funcionan igual.
Una clínica pequeña puede tener varias funciones concentradas en pocas personas. Otra puede contar con dirección, recepción, coordinación, higienistas, fisioterapeutas, odontólogos, médicos y otros perfiles. La necesidad de acceso de cada uno puede ser distinta.
Wazzy permite restringir, por ejemplo, el acceso al historial clínico a perfiles específicamente autorizados. Lo importante no es tanto el nombre del rol como los permisos que tiene asignados.
¿Qué necesita ver recepción?
El equipo de recepción trabaja fundamentalmente con información operativa. Necesita poder saber quién es el paciente, cómo contactar con él, qué citas tiene, qué conversación ha mantenido con la clínica y qué gestión debe realizar.
También puede necesitar intervenir en una conversación que el asistente de IA ha derivado porque requiere atención humana. El Buzón del Panel de recepción reúne las conversaciones de WhatsApp y permite identificar aquellas que necesitan intervención del equipo, manteniendo el contexto de la interacción.
Eso evita uno de los mayores problemas de trabajar con un teléfono compartido: que una persona empiece una gestión y otra tenga que adivinar posteriormente qué ocurrió. La información deja de depender de la memoria de quien estaba de turno.
¿Y el equipo médico?
La información clínica requiere un tratamiento diferente. Cuando una clínica utiliza el CRM médico, puede almacenar información que no es necesaria para gestionar simplemente una cita: notas clínicas, documentos, imágenes, radiografías o seguimientos asistenciales.
Wazzy permite que el acceso a esa información dependa de los permisos asignados al usuario. Esto significa que una clínica puede limitar el historial clínico a determinados perfiles autorizados en lugar de hacerlo visible automáticamente para todos los usuarios.
El objetivo es reducir la exposición innecesaria de información especialmente sensible.
Permisos no significa crear compartimentos incomunicados
Limitar accesos no implica que recepción y equipo médico deban trabajar en aplicaciones completamente separadas. De hecho, uno de los objetivos de Wazzy es mantener la continuidad operativa.
El profesional puede consultar información relacionada con las citas del paciente sin necesidad de que toda la información clínica quede disponible para quien únicamente gestiona la agenda. El sistema puede funcionar como un mismo entorno con distintos niveles de profundidad.
Esto resulta especialmente útil cuando un paciente pasa por diferentes momentos de relación con la clínica. Primero escribe por WhatsApp. Después reserva una cita. Más tarde es atendido por un profesional. Y semanas después vuelve a contactar con recepción para modificar otra reserva.
La información debe estar conectada, pero el acceso puede mantenerse controlado.
La trazabilidad: saber quién hizo cada cosa
Los permisos controlan quién puede realizar una acción. La trazabilidad permite saber quién la realizó realmente. Ambos conceptos son complementarios.
En Wazzy, cuando una conversación pasa por el Buzón queda registrado qué miembro del equipo la atendió. Esa trazabilidad permanece asociada a la actividad incluso cuando la conversación se cierra. Además, las acciones realizadas dentro de la plataforma se vinculan al usuario correspondiente.
Esto es especialmente importante en una clínica con varios turnos. Imaginemos que un paciente asegura que escribió para cambiar una cita. Con un sistema sin trazabilidad puede resultar difícil reconstruir qué ocurrió. Cuando las interacciones quedan registradas, el equipo puede revisar el contexto y entender mejor la secuencia.
La trazabilidad no debería utilizarse como vigilancia del trabajador
Existe una diferencia importante entre registrar acciones para garantizar seguridad y utilizar una herramienta como mecanismo de vigilancia permanente.
La finalidad principal de la trazabilidad debe ser proteger la operativa, proporcionar contexto, resolver incidencias y mantener responsabilidades claras. En sistemas donde se gestionan datos sensibles, además, poder identificar quién accedió o realizó determinadas acciones forma parte de una arquitectura de seguridad más madura.
Lo importante es que la clínica establezca políticas internas claras sobre el uso de la herramienta y comunique esas políticas al equipo.
¿Por qué los permisos son importantes para el RGPD?
El RGPD exige aplicar medidas técnicas y organizativas adecuadas al riesgo y garantizar la confidencialidad de la información. También establece que las personas que actúen bajo la autoridad del responsable o encargado y tengan acceso a datos personales deben tratarlos siguiendo las instrucciones correspondientes.
Desde esa perspectiva, controlar los accesos no es únicamente una cuestión de comodidad. Es una medida de seguridad.
Cuantas menos personas tengan acceso innecesario a información sensible, menor será la superficie de riesgo. Este principio resulta especialmente importante en un entorno sanitario, donde una misma aplicación puede manejar desde datos de contacto hasta información relacionada con la salud.
Cuando alguien cambia de puesto o abandona la clínica
Los permisos también deben revisarse con el tiempo. Un usuario que deja de trabajar en la clínica no debería conservar acceso al sistema. Una persona que cambia de funciones puede necesitar permisos diferentes. Y un profesional que temporalmente cubre una determinada responsabilidad puede requerir acceso durante un periodo concreto.
La seguridad no termina cuando se crea la cuenta de usuario. La gestión del ciclo de vida de esos accesos forma parte de una buena política interna.
Una revisión periódica permite detectar cuentas antiguas, permisos excesivos o usuarios que ya no necesitan consultar determinada información. En clínicas con rotación o varios centros, esta revisión puede resultar especialmente importante.
No todos los datos tienen la misma sensibilidad
Otro aspecto importante es evitar considerar toda la información como si tuviera el mismo nivel de riesgo.
Un horario de apertura no tiene la misma sensibilidad que una radiografía. Una cita puede revelar información personal. Una conversación puede contener datos de salud. Y una nota clínica puede incluir detalles especialmente delicados.
El sistema de permisos debería reflejar estas diferencias. Precisamente por ello, Wazzy diferencia el ámbito operativo del Panel de recepción de la información clínica gestionada mediante el CRM médico.
Menos accesos también significa menos errores
Los permisos no solo protegen la confidencialidad. También reducen errores operativos.
Si una persona no necesita modificar determinados ajustes, impedir que pueda hacerlo accidentalmente disminuye el riesgo de cambios involuntarios. En una plataforma que gestiona conversaciones y agenda, este principio resulta especialmente útil.
La seguridad y la usabilidad no tienen por qué ser objetivos opuestos. Un usuario puede tener una interfaz más sencilla precisamente porque solo encuentra las funciones que necesita para su trabajo.
Cómo plantear los permisos en una clínica
Antes de configurar usuarios, una clínica debería pensar primero en responsabilidades y después en cargos.
¿Quién responde conversaciones derivadas? ¿Quién puede modificar citas? ¿Quién administra profesionales y gabinetes? ¿Quién necesita consultar información clínica? ¿Quién debe poder modificarla? ¿Quién necesita únicamente visualizar determinados datos?
Responder esas preguntas permite diseñar una estructura de permisos mucho más coherente que asignar acceso completo a todo el mundo por defecto.
Además, conviene revisar esa estructura cuando la clínica incorpora nuevas personas, cambia procedimientos o añade nuevas funcionalidades al sistema. Los permisos deben acompañar la realidad operativa de la clínica, no quedarse congelados desde el día de la instalación.
Control sin complicar el trabajo
Un sistema de permisos demasiado rígido también puede perjudicar la operativa. Si recepción necesita solicitar autorización cada vez que quiere cambiar una cita, la herramienta dejará de ser útil.
La clave consiste en proteger los datos realmente sensibles sin añadir fricción innecesaria a las gestiones habituales. Wazzy parte de esa separación entre recepción y actividad clínica para permitir que cada área trabaje con la información que necesita.
El objetivo final no es poner barreras. Es conseguir que la información adecuada esté disponible para la persona adecuada en el momento adecuado. Y que todo lo demás permanezca protegido.
Fuentes y referencias
- Reglamento (UE) 2016/679 (RGPD), especialmente artículo 32 y principios de confidencialidad y minimización.
- Wazzy: Panel de recepción, CRM médico y documentación pública sobre permisos y trazabilidad.